У Бориславській міській раді відбулися тренінги з кібербезпеки для працівників
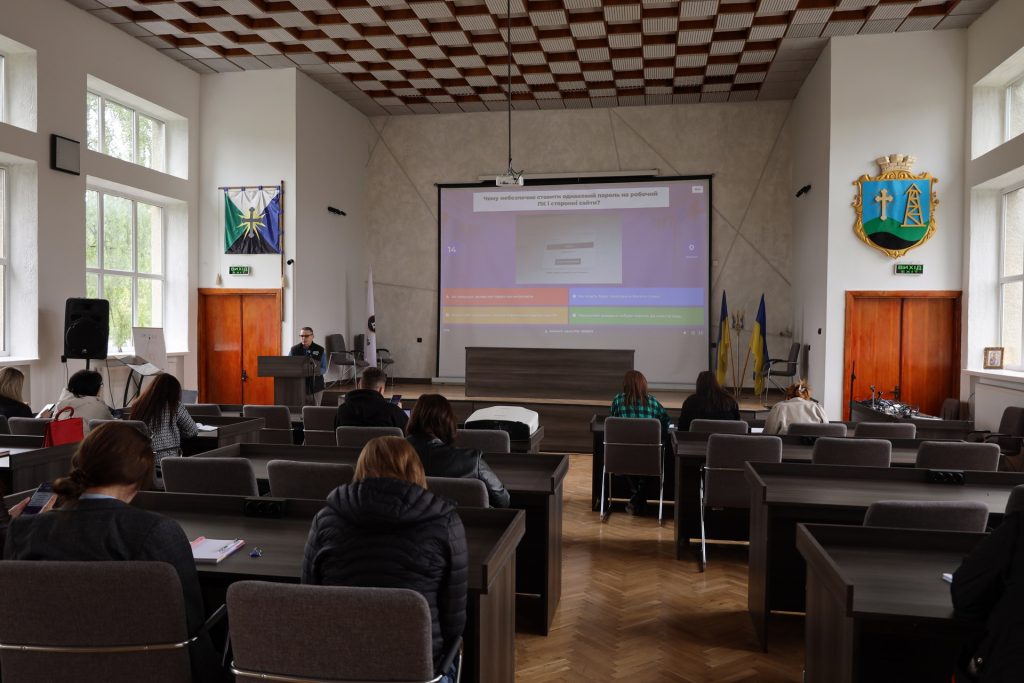
У Бориславській міській раді відбулися внутрішні навчання з кібербезпеки та кібергігієни для працівників виконавчих органів, управлінь, відділів та служб.
Навчання провів спеціаліст відділу інформаційної політики та відповідальна особа за інформаційну безпеку у Бориславській міській раді Віктор Чекірко. Під час занять було розглянуто дві перші ключові теми: «Фундамент кібербезпеки в ОМС» та «Надійні ключі доступу».
Як зазначила у вступному слові начальниця відділу інформаційної політики Ольга Столяр, минулого року в міській раді було затверджено Політику інформаційної безпеки. «Це складний та дуже об’ємний документ, тож не кожен має можливість його детально проаналізувати. Тому для підвищення рівня обізнаності посадових осіб та виконання вимог законодавства у сфері кібербезпеки, проводяться тренінги із базових правил кібергігієни. Такі навчання заплановано проводити систематично».
У межах тренінгу посадові особи розглянули базові принципи інформаційної безпеки, основою якої є Тріада CIA (Конфіденційність, Цілісність, Доступність). Учасники пригадали порядок класифікації непублічної інформації та детально розібрали ризики, пов’язані з використанням тіньового ІТ під час передачі робочих документів і персональних даних. Другий етап навчання був присвячений сучасним стандартам парольної політики, практичним рекомендаціям щодо використання менеджерів паролів , а також обов’язковому застосуванню двофакторної автентифікації для підвищення рівня захисту акаунтів.
До працівників звернувся заступник міського голови Віктор Ревкевич. Він наголосив: «У сучасному цифровому світі ми можемо бути дуже беззахисними, якщо не застосовуємо найпростіших методів безпеки. Варто розуміти, що необережна дія лише одного працівника може спричинити втрату даних усієї установи чи розкриття персональних даних людей. Ці тренінги допоможуть вибудувати правильну модель щоденної поведінки. Ми обов’язково продовжуватимемо цю практику, щоб ставати більш захищеними від сучасних цифрових загроз».